Politiques de sécurité
Une politique définit une exigence de sécurité et la réaction en cas de violation. L’affectation détermine les appareils auxquels l’exigence s’applique.
La console propose quatre types : appareil compromis, désactivation de la protection des données, désactivation de MDM et absence prolongée de connexion. Chaque type possède ses propres signaux et paramètres. La vérification dépend de la télémétrie reçue : l’absence de données récentes ne confirme pas la conformité. Avant l’affectation, vérifiez le canal de gestion, le mode de l’appareil et la disponibilité du signal nécessaire.
Les paramètres visibles dans le formulaire ne sont pas toujours inclus dans la requête d’enregistrement. Pour l’interface actuelle, cela est indiqué séparément dans les références des types. La réaction est exécutée après la détection de la violation et dépend du canal de gestion, de la connexion et de la prise en charge de la commande par l’appareil ; une entrée dans l’historique ne confirme pas à elle seule l’exécution. Le blocage dans le DPC propriétaire est un verrouillage de l’écran, et non le mode Lost Mode ni la définition d’un code PIN de l’appareil.
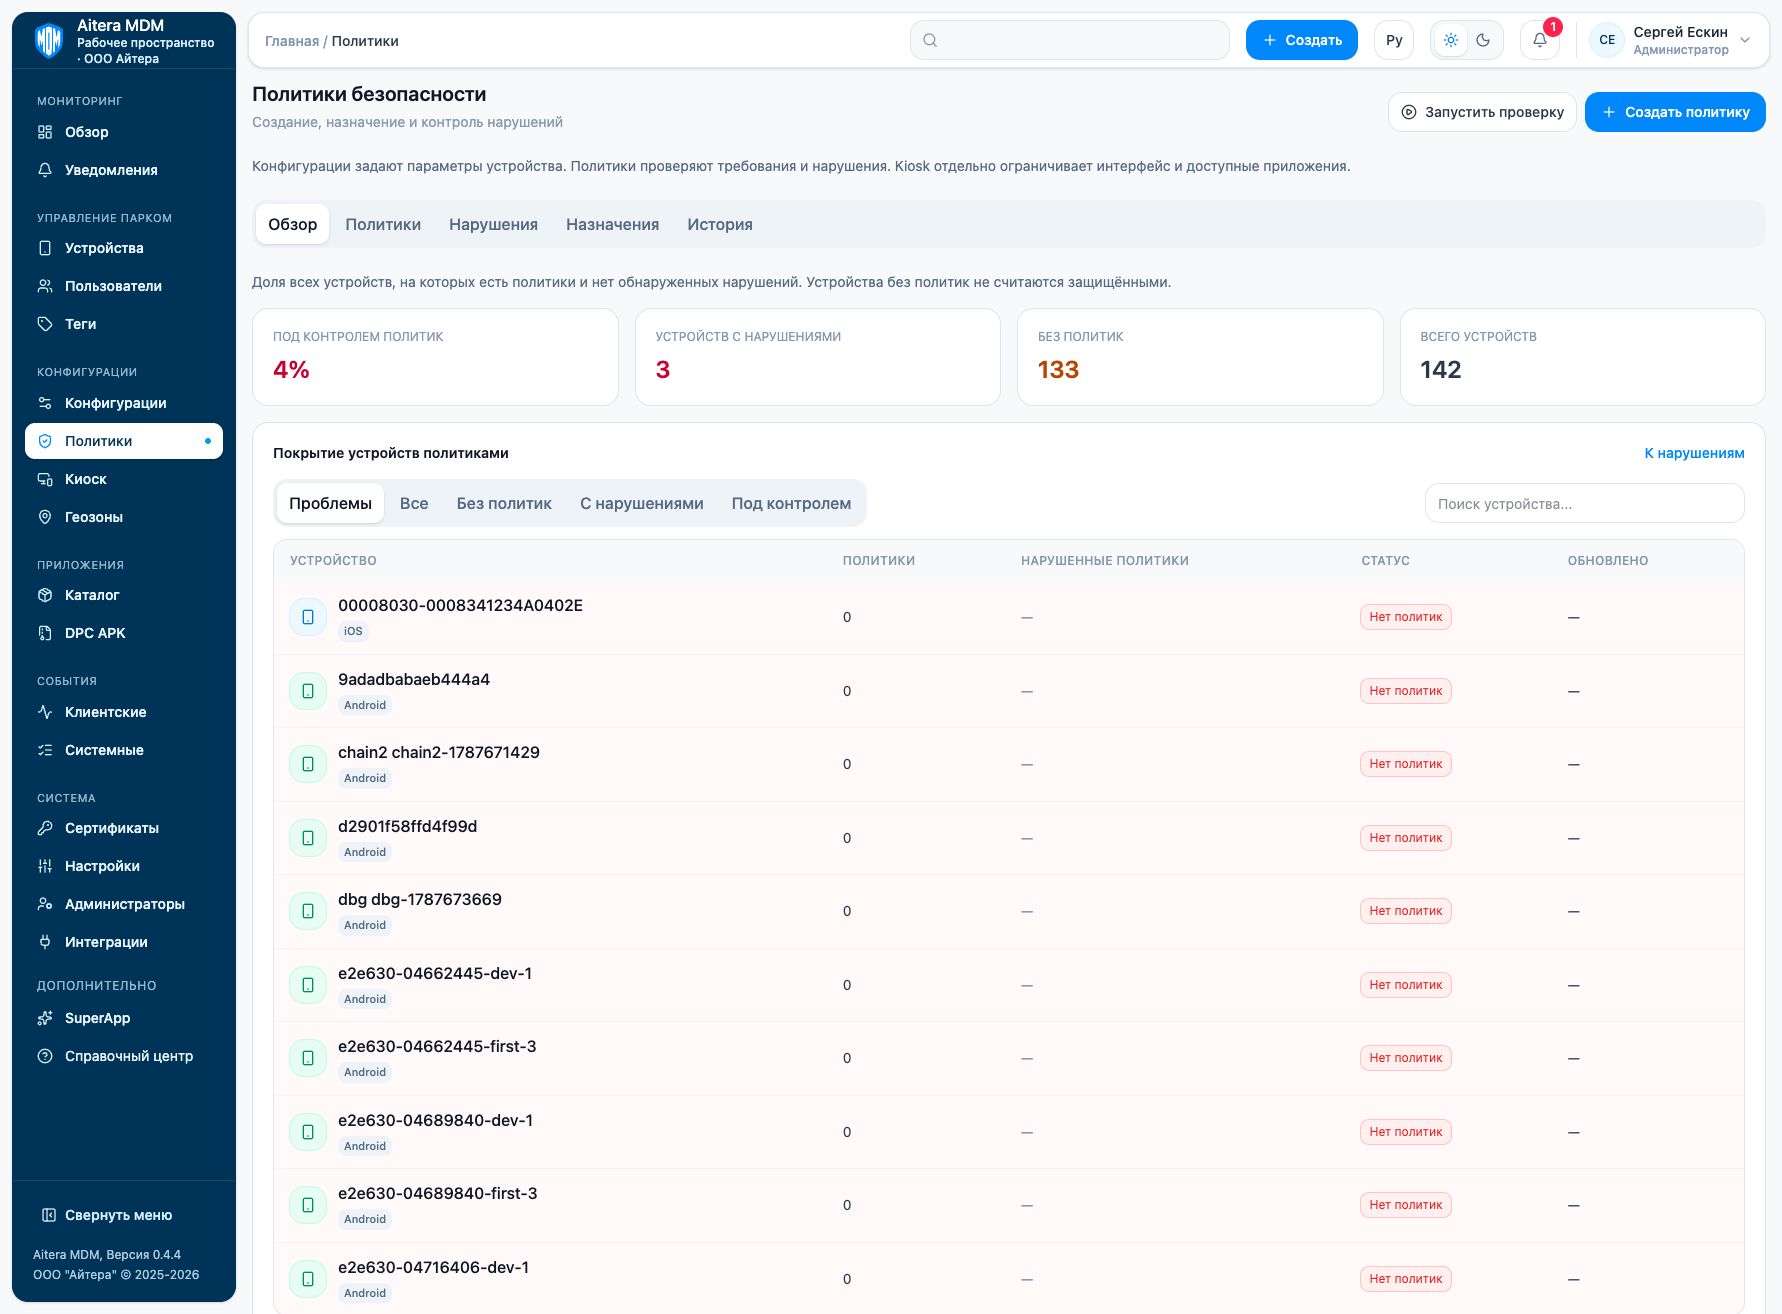
Références et instructions
- Création et affectation d’une politique
- Contrôle de conformité
- Appareil compromis
- Désactivation de la protection des données
- Désactivation de MDM
- Absence prolongée de connexion
- Réactions à une violation
Pour connaître l’état actuel de l’appareil, tenez compte des événements clients et de la télémétrie. Pour Android, déterminez d’abord le canal de gestion DPC ou Android Enterprise.